

[2023年最新] 最高の試験PCNSA日本語問題集は無料サイトの資料を試そう
無料Paloalto Network Security Administrator PCNSA日本語オフィシャル認証ガイドPDFをダウンロード
質問 # 160
管理者は Office365 に関する問題のトラブルシューティングを行っており、このトラフィックがファイアウォールを通過すると予想しています。
トラフィック ログ エントリを確認すると、テスト ワークステーションからのトラフィックに一致するログがありません。
この問題の原因は何でしょうか?
- A. トラフィックは interzone-default ルールに一致し、デフォルトではトラフィックをログに記録しません。
- B. Office365 トラフィックはシステム ログに記録されます。
- C. ファイアウォールがトラフィックをブロックしており、ブロックされたトラフィックはすべて脅威ログに記録されています。
- D. Office365 トラフィックが認証ログに記録されます。
正解:A
質問 # 161
グラフィックに基づいて、サーバー監視パネルに表示される出力を正確に説明しているステートメントはどれですか?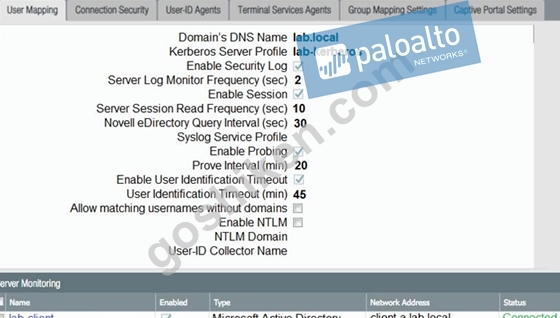
- A. ホストlab-clientがUser-IDエージェントによって検出されました。
- B. ユーザーIDエージェントは、lab-clientというラベルの付いたドメインコントローラーに接続されています。
- C. ユーザーIDエージェントは、lab-clientというラベルの付いたファイアウォールに接続されています。
- D. ホストlab-clientがドメインコントローラーによって検出されました。
正解:D
質問 # 162
スクリーンショットによると、「it」というラベルが付いたユーザーのグループの目的は何ですか?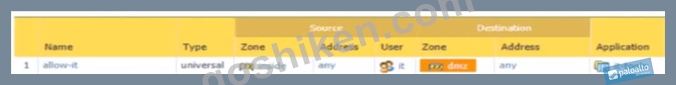
- A. グループ「it」内のユーザーに IT アプリケーションへのアクセスを許可します
- B. 「すべての」ユーザーが DMZ ゾーン内のサーバーにアクセスできるようにします。
- C. ユーザーがすべてのポートで IT アプリケーションにアクセスできるようにします
- D. グループ「DMZ」内のユーザーが IT アプリケーションにアクセスできるようにします
正解:A
質問 # 163
show securityポリシールールに基づいて、内部ゾーンから外部ゾーンへのすべてのFTPトラフィックを照合しますか?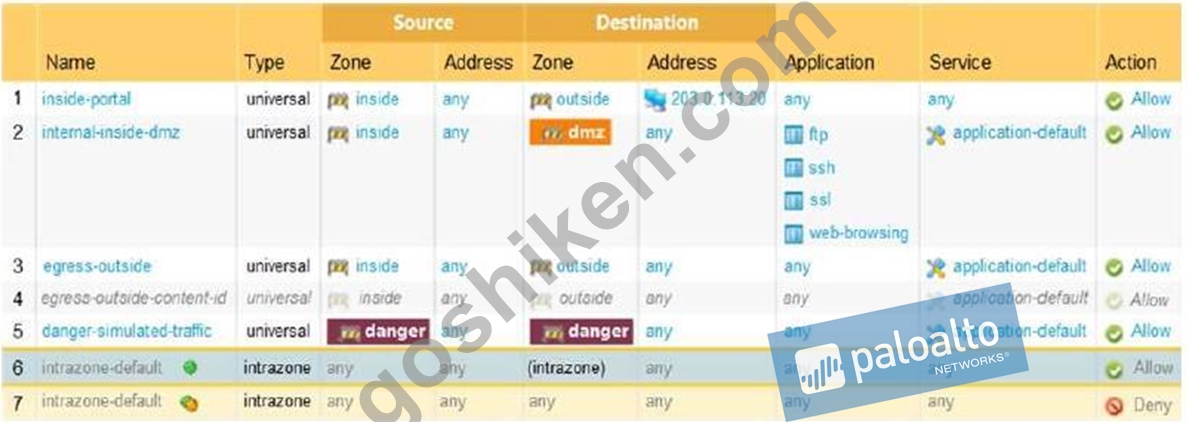
- A. 内部ポータル
- B. intercone-default
- C. 外の入口
- D. internal-inside-dmz
正解:C
質問 # 164
CFO は駐車場で USB ドライブを見つけ、それを会社のラップトップに接続することにしました。USB ドライブにはマルウェアが組み込まれており、コンピュータに読み込まれ、既知のコマンド アンド コントロール (CnC) サーバーに接続し、感染したマシンにラップトップからのデータの抽出を開始するよう命令しました。
CnC サーバーとの通信を防ぐために使用された可能性のあるセキュリティ プロファイル機能はどれですか?
- A. ウイルス対策プロファイルを作成し、DNS シンクホールを有効にする
- B. スパイウェア対策プロファイルを作成し、DNS シンクホールを有効にする
- C. セキュリティ ポリシーを作成し、DNS シンクホールを有効にする
- D. URL フィルタリング プロファイルを作成し、DNS シンクホール カテゴリをブロックします。
正解:B
解説:
References:
質問 # 165
ゲートウェイを経由してルーティングされるトラフィックを検査することにより、モバイルエンドポイントにネットワークセキュリティを提供するコンポーネントはどれですか。
- A. Prisma SaaS
- B. GlobalProtect
- C. AutoFocus
- D. パノラマ
正解:A
解説:
https://www.paloaltonetworks.com/resources/whitepapers/protecting-the-extended-perimeter- with-globalprotect-cloud-service-full
質問 # 166
ステップを正しいパケット処理順序の操作に配置します。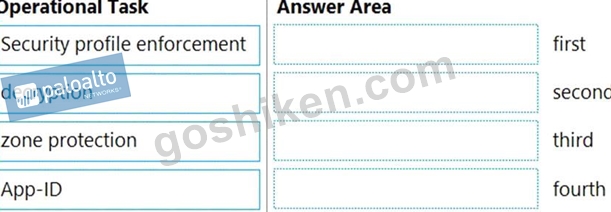
正解:
解説: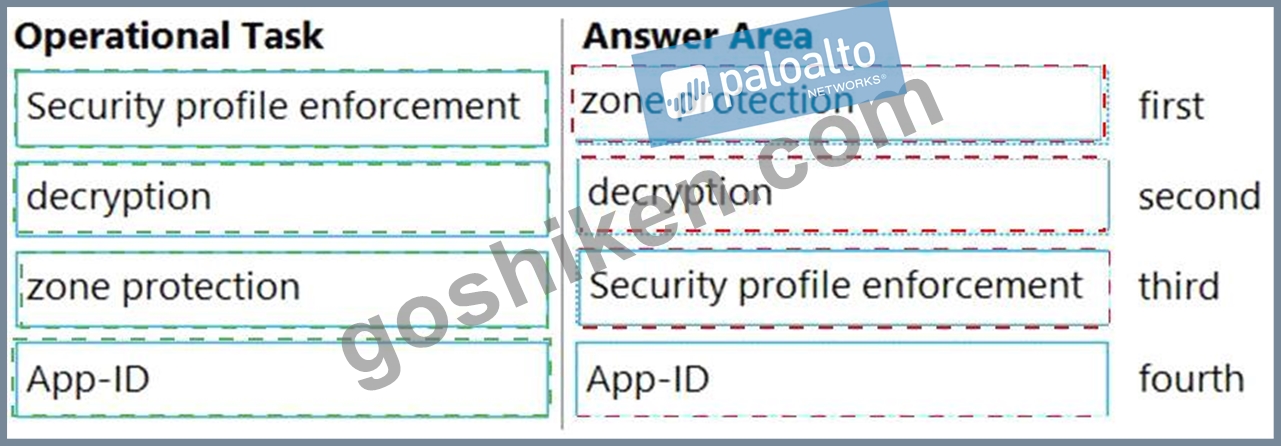
Explanation
Text, application, table Description automatically generated with medium confidence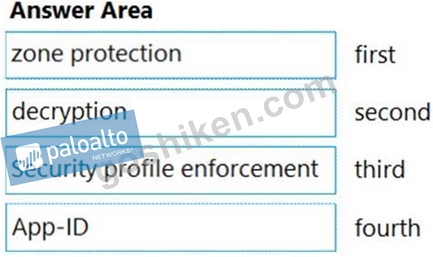
質問 # 167
App-IDアプリケーションタグを使用する場合、どの操作が許可されますか?
- A. 定義済みのタグが削除される場合があります。
- B. 事前定義されたタグは、カスタムタグによって拡張される場合があります。
- C. 事前定義されたタグは変更される可能性があります。
- D. 事前定義されたタグは、WildFire動的更新によって更新される場合があります。
正解:B
質問 # 168
各ルールの種類とその例を一致させます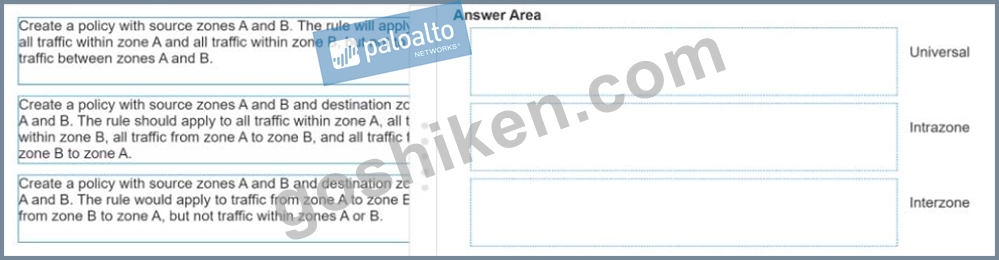
正解:
解説: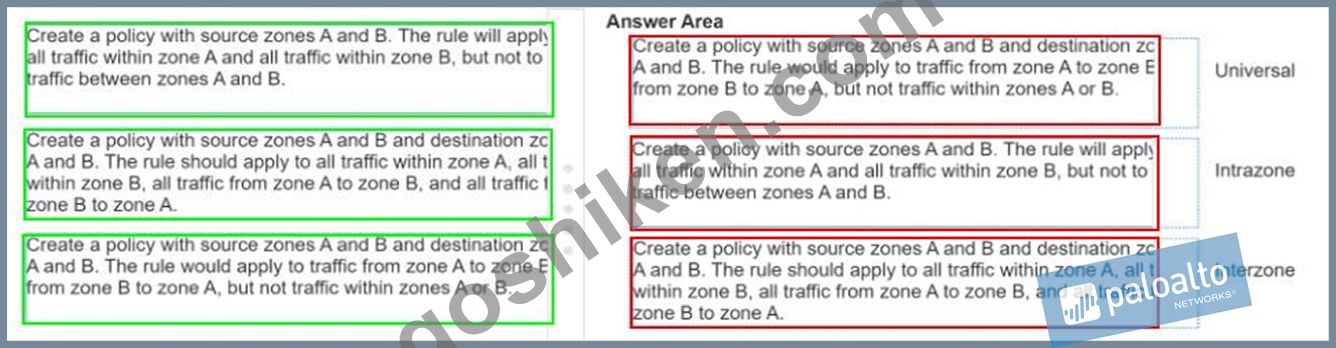
質問 # 169
Facebookチャットの使用を許可する必要があるApp-IDアプリケーションはどれですか。 (2つ選択してください。)
- A. facebook-chat
- B. facebook-email
- C. Facebookベース
- D. Facebook
正解:A、C
解説:
https://knowledgebase.paloaltonetworks.com/KCSArticleDetail?id=kA10g000000ClV0CAK
質問 # 170
図からわかるように、SSL/TLS サービス プロファイル構成オプションの目的は何ですか?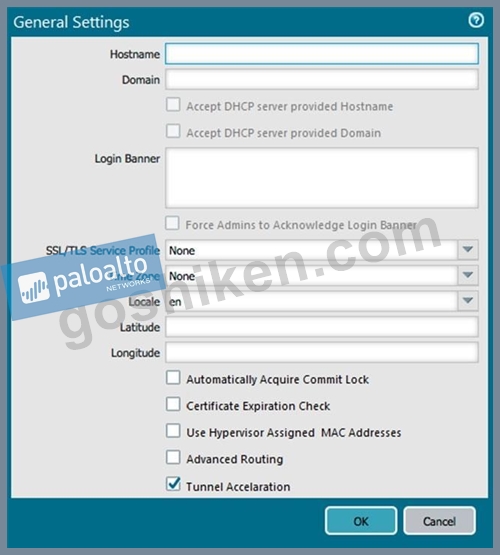
- A. クライアントのブラウザを検証するために使用される CA 証明書を定義します。
- B. 管理インターフェイスを保護するために使用される SSL/TLS 暗号化強度を定義します。
- C. ファイアウォールのグローバル SSL/TLS タイムアウト値を定義します。
- D. 管理インターフェイスからクライアントのブラウザに送信する証明書を定義します。
正解:D
解説:
SSL/TLS service profiles specify a server certificate and a protocol version or range of versions for firewall or Panorama services that use SSL/TLS (such as administrative access to the web interface). By defining the protocol versions, the profiles enable you to restrict the cipher suites that are available for securing communication with the client systems requesting the services.
https://docs.paloaltonetworks.com/pan-os/9-1/pan-os-web-interface-help/device/device- certificate-management-ssltls-service-profile
質問 # 171
トポロジーを考慮して、ゾーンAとゾーンBで構成する必要があるゾーンタイプはどれですか?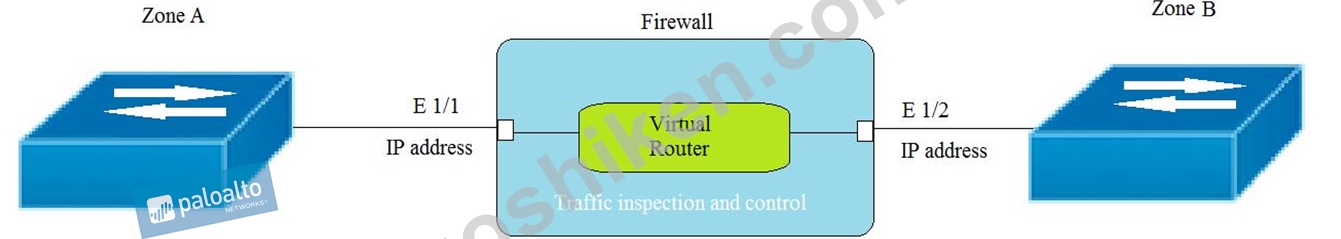
- A. レイヤー2
- B. タップ
- C. 仮想ワイヤー
- D. レイヤー3
正解:D
質問 # 172
表示されたセキュリティポリシールールに基づいて、sshはどのポートで許可されますか?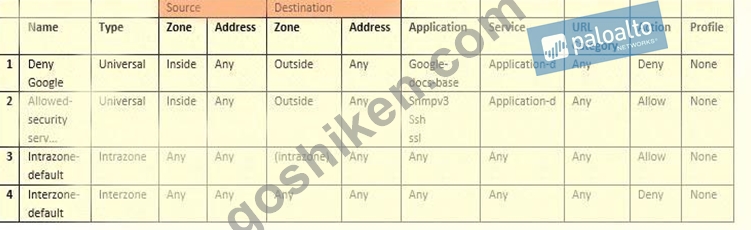
- A. 短命なポートのみ
- B. デフォルトのポート
- C. sslおよびsnmpv3と同じポート
- D. 任意のポート
正解:B
質問 # 173
管理者は、ユーザーがギャンブル Web サイトを閲覧するときに、URL フィルタリング ログ エントリを作成したいと考えています。セキュリティ ポリシーとセキュリティ プロファイル アクションの正しい組み合わせはどれですか?
- A. セキュリティ ポリシー = ドロップ、URL プロファイルのギャンブル カテゴリ = 許可
- B. セキュリティ ポリシー = 拒否。URL プロファイルのギャンブル カテゴリ = ブロック
- C. セキュリティ ポリシー = 許可、URL プロファイルのギャンブル カテゴリ = 警告
- D. セキュリティ ポリシー = 許可。URL プロファイルのギャンブル カテゴリ = 許可
正解:C
解説:
A log entry is generated in the URL filtering log.
https://docs.paloaltonetworks.com/advanced-url-filtering/administration/url-filtering-basics/url- filtering-profiles
質問 # 174
システム内で URL 分類が処理される正しい順序を調整します。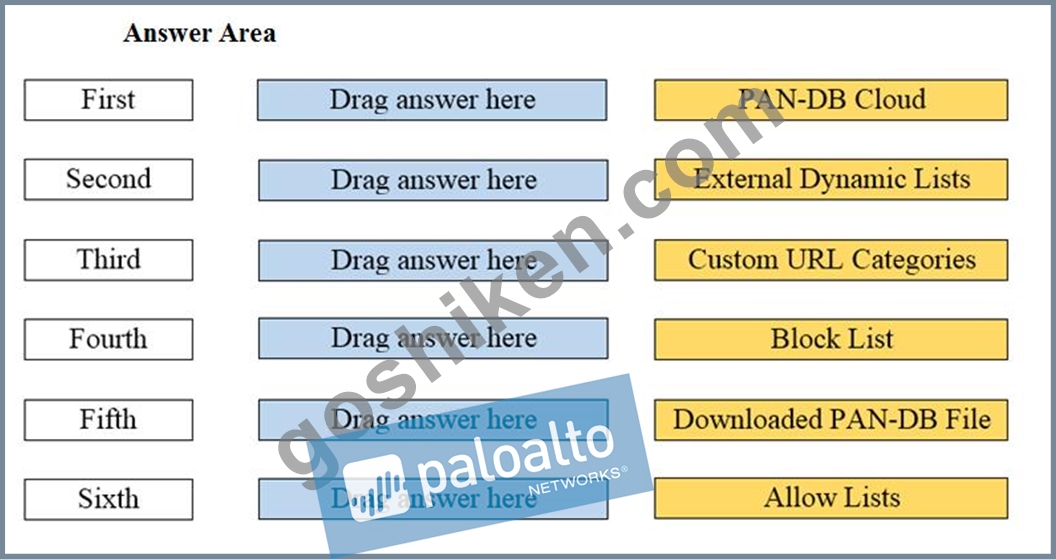
正解:
解説: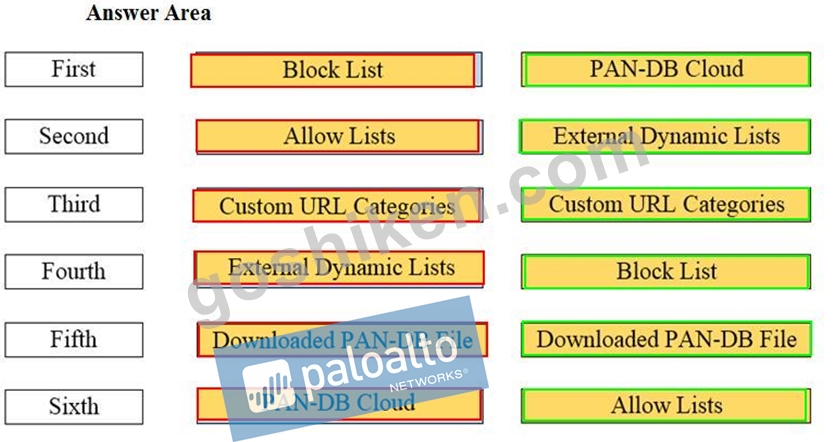
質問 # 175
ネットワークデバイスを正しいUser-IDテクノロジと一致させます。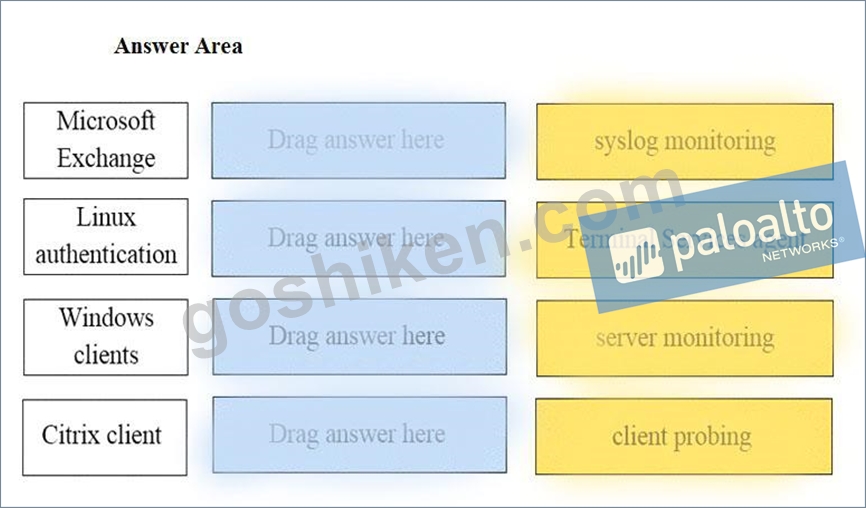
正解:
解説: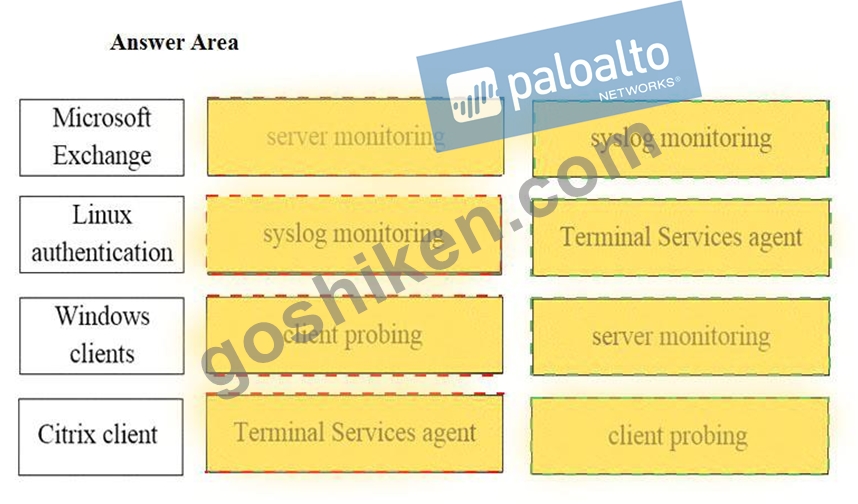
Explanation
Microsoft Exchange - Server monitoring
Linux authentication - syslog monitoring
Windows Client - client probing
Citrix client - Terminal Services agent
質問 # 176
内部ゾーンと外部ゾーンの間、内部ゾーン内、および外部ゾーン内のトラフィックに一致するセキュリティルールのタイプはどれですか。
- A. グローバル
- B. ゾーン間
- C. ゾーン内
- D. ユニバーサル
正解:D
解説:
https://knowledgebase.paloaltonetworks.com/KCSArticleDetail?id=kA10g000000ClomCAC
質問 # 177
セキュリティ管理者がApp-IDの更新を自動的にダウンロードしてインストールするように構成しました。同社は現在、App-IDでSuperApp_baseとして識別されるアプリケーションを使用しています。
コンテンツ更新の通知で、Palo Alto NetworksはSuperApp_chatおよびSuperApp_downloadというラベルの付いた新しいアプリ署名を追加します。これらは30日後に導入されます。
情報に基づいて、30日が経過した後、SuperAppトラフィックはどのように影響を受けますか?
- A. SuperApp_chatおよびSuperApp_downloadに一致するすべてのトラフィックは、SuperAppベースのアプリケーションに一致しなくなったため拒否されます
- B. ファイアウォールがApp-IDインターフェースにルールを自動的に追加するため、影響なし
- C. SuperApp_base、SuperApp_chat、およびSuperApp_downloadに一致するすべてのトラフィックは、セキュリティ管理者がアプリケーションを承認するまで拒否されます
- D. アプリは自動的にダウンロードおよびインストールされるため、影響はありません
正解:A
解説:
Explanation
https://docs.paloaltonetworks.com/pan-os/9-0/pan-os-admin/app-id/manage-new-app-ids-introduced-in-content-r
質問 # 178
......
Palo Alto Networks PCNSA日本語オフィシャル認証ガイドPDF:https://www.goshiken.com/Palo-Alto-Networks/PCNSA-JPN-mondaishu.html